

미래에셋생명 해킹 피해 1만 명 넘어…금감원, 침해사고 대응 간담회 개최(종합)
- 가

한창민 사회민주당 의원실 자료
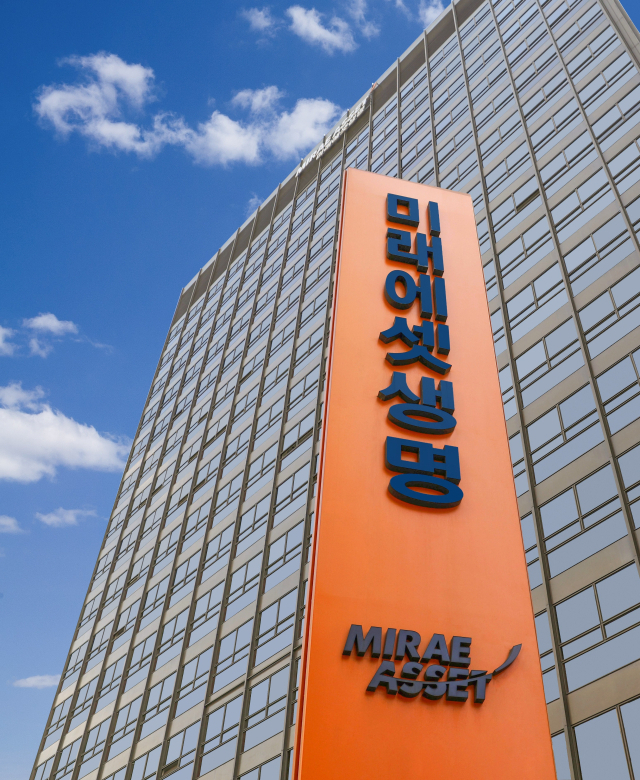 미래에셋생명 사옥 전경. 미래에셋생명 제공.
해킹 침해사고가 발생한 미래에셋생명의 개인신용정보 유출 규모가 1만 명을 넘어선 것으로 나타났다. 또 가상자산업권에서는 고팍스를 운영하는 스트리미에서도 2000여명의 정보 유출이 뒤늦게 확인됐다.
18일 국회 정무위원회 소속 한창민 사회민주당 의원이 금융위원회로부터 제출받은 자료에 따르면 지난 5일 기준 미래에셋생명보험에서 1만 418명의 개인신용정보가 유출됐다. 당초 유출 규모는 6800명 수준으로 알려졌으나 현장 점검을 거치며 규모가 확대됐다.
미래에셋생명에서는 지난달 24일 발생한 해킹 침해사고로 고객 이름과 주민등록번호, 생년월일, 전화번호, 이메일, 주소, 연계정보(CI) 등이 유출됐다. 은행명, 마스킹된 계좌번호, 예금주 등 거래 정보도 유출됐다. 이밖에 퇴직소득원천징수영수증·지급명세서와 퇴직연금 현황 등도 유출된 것으로 확인됐다.
미래에셋생명은 개인신용정보 유출 규모가 1만 명을 넘어서면서 신용정보법에 따른 신고 의무가 생겼다. 신용정보법과 시행령에 따르면 금융회사는 1만 명 이상의 신용정보주체에 관한 개인신용정보가 유출되면 전자금융거래법상 침해사고 보고 의무와 별도로 72시간 내 금융당국에 신고해야 한다. 정보주체에 대한 통지 의무도 규정돼 있다. 다만 신용정보에 해당하지 않는 개인정보가 해킹 등으로 유출되면 규모와 관계없이 72시간 이내에 개인정보보호위원회에 신고해야 한다.
스트리미의 경우 올해 9월 고객과 전현직 임직원을 포함해 9명의 정보가 유출됐다고 지난달 공지했으나, 실제로는 2009명의 정보가 유출된 것으로 나타났다. 가상자산거래소 빗썸에서는 지난달 12일 일어난 사고로 고객과 임직원을 합해 7159명의 정보가 유출됐다. 빗썸은 고객 6444명 중 5600명의 정보가 암호화된 파일 형태로 유출됐다며 외부 노출과 구분했으나, 당국은 통틀어 정보 유출로 분류했다.
금감원은 이날 서울 여의도 금융투자협회에서 자산운용사 정보보호최고책임자(CISO)와 보안 담당자를 대상으로 침해사고 대응 간담회를 열었다. 이자리에는 공모 자산운용사 76곳과 일반사모집합투자업자 24곳 등 100여 곳이 참석했다.
간담회에서 금감원은 최근 금융사 해킹 사례와 개선 필요사항, 외부접점 자체 점검 수행 방법 등을 공유했다.
금감원 최상두 금융투자검사2국장은 "금융권 전방위적 침해 위협에서 자산운용사가 '약한 고리'로 활용될 위험도 있다"며 "각 회사의 외부 접점을 빠짐없이 점검하고, 자체 전산뿐 아니라 IT 운영을 위탁하는 외주업체의 리스크까지 철저히 관리해야 한다"고 강조했다.
금융당국은 금융회사와 전자금융업자, 가상자산사업자 등 580여 곳의 외부접점을 전수점검하고 있다. 관리대장에 등록된 외부접점은 이달 말까지, 등록되지 않은 시스템과 내부통제체계는 다음 달 말까지 점검을 마칠 계획이다.
금감원은 업권별 릴레이 간담회를 이어가고 있다. 전날에는 전자금융업자와 온라인투자연계금융업자(온투업자), 대부업자를 상대로 같은 내용의 간담회를 열었다.
한편 금융당국에 따르면 지난 5일 기준 한 달간 금융권을 통틀어 37개사에서 약 47만 3000건의 정보가 유출됐다. 같은 기간 자금 탈취 피해 규모는 약 10억 원 수준이다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.