

GS건설 일부 아파트 입주민 개인정보 해킹…“비밀번호 변경해달라”
- 가

커뮤니티 예약시스템에서 개인정보 유출
이름 생년월인 휴대전화 비밀번호 등 해킹
피해 아파트단지와 유출 범위규모 등 확인
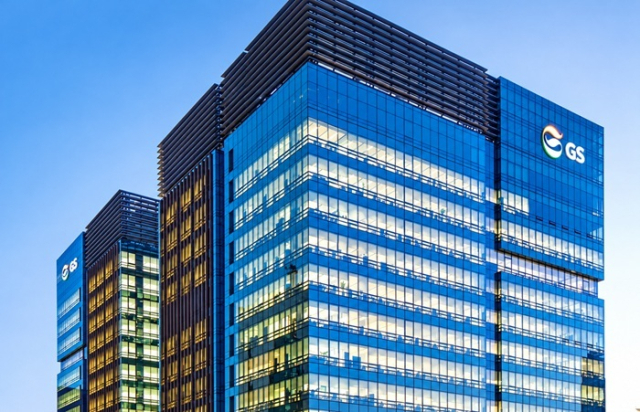 우리나라 여러 업종에서 기업들의 해킹 피해가 확산되는 가운데, GS건설의 일부 아파트 입주민 개인정보도 유출된 것으로 드러났다. 사진은 GS건설. 홈페이지
우리나라 여러 업종에서 기업들의 해킹 피해가 확산되는 가운데, GS건설의 일부 아파트 입주민 개인정보도 유출된 것으로 드러났다.
30일 업계에 따르면 GS건설이 지은 일부 아파트 입주민들의 개인정보가 외부 해킹 공격으로 유출됐다. GS건설은 ‘자이’ 브랜드를 가지고 있다.
GS건설은 이날 오후 고객들에게 보낸 안내문에서 “아파트 커뮤니티 시설 예약 관리 시스템에 대한 외부 비인가 접근으로 개인정보 유출 사실을 확인했다”고 밝혔다.
해킹 시점은 지난 28일 오후 10시 15분께로 확인됐다.
유출됐을 가능성이 있는 정보는 시스템을 이용하는 입주민들의 이름, 닉네임, 생년월일, 휴대전화번호, 성별, 이메일, 주소, 회원번호, 거주 유형, 비밀번호, 관리자 아이디(ID), 세대주 여부, 회원가입 일시, 최종 로그인 인터넷 주소(IP), RF카드번호 등이다.
실제로 유출된 정보는 고객 개인별로 다르며, 주민등록번호 등 고유 식별정보와 계좌번호, 카드번호 등 금융정보는 수집·보관하지 않아 유출 대상에 포함되지 않았다고 GS건설은 설명했다.
GS건설은 자이 홈페이지의 비밀번호와 똑같은 비밀번호를 다른 웹사이트에서 사용하고 있다면 이를 변경해달라고 말했다.
GS건설은 피해가 확인된 입주민을 대상으로 안내 공지를 하고 있어 정확한 피해 규모를 당장 추산하기는 곤란하다고 설명했다. 피해 대상 아파트 단지와 유출 규모, 고객별 유출 여부, 유출 범위 등은 계속 확인 중이다.
GS건설은 “사고 인지 즉시 외부 IP 차단, 보안정책 적용, 관계기관 신고 등 긴급조치를 완료하고 재발 방지 대책을 마련 중”이라며 “스미싱, 보이스피싱 및 개인정보 제공 요청에 주의하고 사용 중인 비밀번호 변경을 권장드린다”고 밝혔다.
GS건설은 “심려를 끼쳐드린 점 진심으로 사과드린다”면서 “재발 방지를 위해 개인정보 보호체계와 보안 수준을 더욱 강화하겠다”고 말했다.
이처럼 전방위적으로 전 사업 분야에서 해킹피해가 잇따르는 것은 인공지능(AI) 발달로 인해 해킹하기가 더욱 쉬워지고 있기 때문이라는 전문가들의 분석도 있다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.