

돈 되는 '약한 고리' 노렸다…금융권 연쇄 해킹, 배후는 안갯속
- 가

외부 연계 시스템 주요 통로
중국어권·북한 배후 미확인
상시 점검 체계 마련 목소리
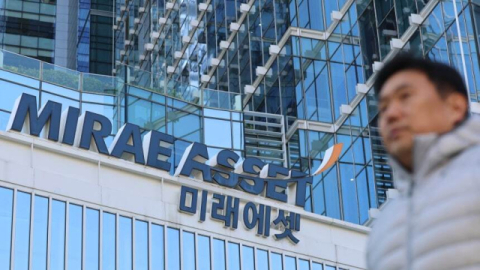 최근 금융권에 해킹 사고가 잇따르고 있다. 사진은 미래에셋증권 건물의 모습. 연합뉴스
최근 금융권에서 해킹 사고가 잇따르면서 배후를 두고 중국어권 해커설과 북한 연루설이 함께 제기되고 있다. 어느 쪽도 확인되지 않은 가운데 공격자들은 돈과 직결된 정보를 다루면서도 외부 접속이 열려 있는 금융사 업무망을 집중적으로 노린 것으로 나타났다. 배후 규명과 별개로 외부 접점 관리 체계를 서둘러 손봐야 한다는 지적이 나온다.
미래에셋증권은 최근 지난 4일과 5일 모바일웹 휴대전화 인증 로그인 서비스와 사내 그룹웨어가 외부 공격을 받아 고객 약 3800명의 계좌번호와 임직원 3만 5255명의 개인정보가 유출됐다고 밝혔다. 금융위원회에 따르면 지난 9월 30일부터 이달 3일까지 금융사 37곳에서 침해사고 40건이 신고됐고, 유출된 개인정보는 47만여 건이다. 빠져나간 자금은 약 10억 원으로 집계됐다. 미래에셋증권 사고는 이 집계에 포함되지 않았다.
잇단 유출 사고의 공통점은 공격 경로다. 대신증권은 비대면 계좌 개설 연계 서버, 한양증권과 빗썸은 그룹웨어가 침투 통로가 됐다. 금융회사의 핵심 거래 시스템은 접근 권한이 엄격하게 제한되는 반면 외부 연계서버나 웹 기반 업무 시스템은 서비스 제공을 위해 외부 접속을 허용해야 한다. 내부망에서만 쓰던 업무 시스템을 API로 외부와 연결하는 과정에서 인증과 접근통제를 충분히 강화하지 못한 점이 허점으로 지목된다. 금융권이 비슷한 보안 솔루션과 외부 업체 시스템을 함께 쓰고 있어 한 곳이 뚫리면 유사한 시스템에서 피해가 잇따를 수 있다는 지적도 나온다.
금융권이 집중 표적이 되는 이유로는 실제 돈과 직결된다는 점이 꼽힌다. 온라인투자연계금융업체 줌펀드에서는 고객 예치금 약 3억 원이 제3자 계좌로 빠져나갔는데 유출된 계좌번호와 연락처가 피싱이나 스미싱에 악용될 가능성이 큰 것으로 알려졌다. 미래에셋증권 역시 회사를 사칭한 전화와 문자, 이메일에 주의해 달라고 당부했다.
공격 주체를 둘러싼 분석은 엇갈리고 있다. 미국 사이버보안 기업 크라우드스트라이크는 지난달 7일(현지시간) 공개한 보고서에서 지난 9월 말부터 10월 초까지 국내 은행을 겨냥한 공격에 중국에서 개발된 오픈소스 AI 침투테스트 도구 '아르텍스'가 쓰였다고 분석했다. 공격자가 AI 코딩 도구에 남긴 기록을 근거로 중국 광둥성에 거주하는 26세 인물일 가능성도 제기했다. 다만 크라우드스트라이크는 입력된 개인정보가 실제 공격자의 것인지는 확인되지 않았다고 했고, 중국어를 쓰는 금전 목적 행위자라는 판단의 신뢰도도 중간 수준으로 제시했다. 지목된 인물은 휴대전화 번호를 도용당했을 뿐 사건과 무관하다고 주장했다. 중국 외교부 역시 억측이라며 반박했다. 경찰청 사이버테러수사대는 이 사건을 정보통신망법 위반 혐의로 입건해 수사하고 있다.
북한 연루설도 제기된다. 금융당국은 지난달 21일 금융보안 통합관제시스템 '퍼스트'를 통해 북한 IP 대역에서 금융권을 대상으로 한 스캔성 접근이 대량 탐지됐다는 유의사항을 금융회사에 전달했다. 같은 날 오전 3시부터 공문 발송 때까지 집계된 접근 시도는 440만 4101건에 달했다. 스캔성 접근은 시스템의 취약점이나 열린 네트워크 포트를 확인하려는 접속 시도로, 이번 사태 이후 북한 IP를 통한 공격 시도가 공식 확인된 건 처음이다.
당국은 북한 소행으로 단정하는 데 신중한 입장이다. 현재까지 해당 IP를 통한 접근이 실제 침해사고로 이어진 사례는 신고되지 않았다. 한 당국 관계자는 "IP 국적 조작이 가능하기 때문에 IP만으로 해커의 국적을 특정하기 어렵다"고 했다.
예고된 사고였다는 비판도 나온다. 금융보안원은 2024년부터 보고서를 통해 외부 인터넷망 취약점과 인증 문제를 경고해왔다. 금융감독원도 사고 이전부터 보안통제 미흡 사항의 보완을 요구했지만 금융권의 이행이 충분하지 않았다고 지적했다. 이 때문에 외부와 연결된 금융 보안 시스템 전반을 상시 들여다보는 체계가 필요하다는 목소리가 커지고 있다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.