

당국, 금융업권 보안 간담회 진행…미래에셋 점검서 위반 확인
- 가

금감원, GA 시작으로 맞춤형 점검
미래에셋생명·운용 현장점검 마무리
전금법·신정법 일부 위반
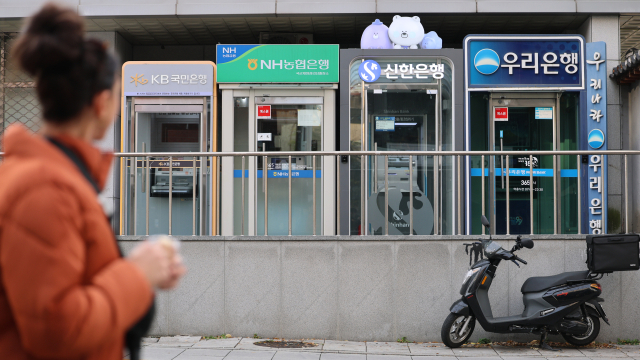 시내에 설치된 주요은행 현금자동입출금기. 연합뉴스
금융당국이 보험대리점(GA)을 시작으로 다음주 전체 금융업권별 간담회를 순차적으로 진행해 보안점검 실효성을 강화하는 등 후속 조치에 속도를 내고 있다. 특히 최근 해킹 침해 사고가 발생한 미래에셋그룹 계열사 현장 점검에서는 일부 법 위반사항을 확인한 것으로 파악됐다.
15일 금융권과 금융당국에 따르면 금융감독원은 최근 미래에셋생명과 미래에셋자산운용 대상 현장점검을 마쳤다. 그 결과 당국은 전자금융거래법(전금법)·신용정보법(신정법) 등 관련 법 위반사항을 일부 확인한 것으로 전해진다.
당국은 이번 해킹 공격이 미래에셋 그룹을 표적으로 삼았을 가능성도 배제하지 않고 있다. 해킹사태에 정기검사까지 겹쳐 검사 인력이 부족한 와중에도 금감원이 미래에셋 계열사에 점검반을 우선 투입한 것도 이런 배경 때문으로 보인다. 미래에셋그룹 계열사 중 현재까지 해킹 공격이 확인된 곳은 생명·자산운용·에너지인프라자산운용·증권 등 총 4곳이다. 미래에셋생명은 침해에 따른 정보유출 피해자 수가 약 6800명 수준으로 전해졌다. 미래에셋증권은 임직원을 중심으로 3만 9000여명의 정보가 유출됐다.
금감원은 금융권 연쇄 해킹 침해사고 초반에 신고된 신한·KB국민은행 현장검사도 마무리하고 현재 검사서를 작성 중인 것으로 전해진다. 당국은 금융권 보안 취약점 점검 등 후속 조치에도 속도를 내고 있다.
금감원은 금융사·전자금융업자·가상자산사업자 등 약 580개사에 ‘외부접점 및 내부통제 체계 전수점검 체크리스트’ 배포를 마쳤다. 지난달 해킹 침해사고 직후 실시한 긴급 전수점검 때보다 대상과 항목을 구체화한 버전이다.
최근 해킹 공격이 AI를 활용해 보안 사각지대인 주변부 시스템을 파고드는 양상을 보이는 만큼, 외부 접점이 있는 모든 업무 영역을 점검하는 데 목표를 뒀다. 전통 금융사뿐 아니라 전금법 미적용 대상인 가상자산업권 등으로 점검대상도 넓혔다.
각 금융사는 이달 30일까지 1차 자체 점검 결과를 제출하고, 이후 미등재 시스템에 대한 전수점검과 내부통제 체계 전반에 대한 점검은 올해 안에 마쳐야 한다.
당국은 점검 실효성을 높이기 위한 업권별 맞춤형 간담회도 착수했다. 13일 보험대리점(GA) 업권을 대상으로 대면 설명회를 열어 체크리스트 작성 방법과 점검 항목, 이행 기간 등을 상세 안내했다. 16일에는 은행·증권·보험 등 전통 금융사 300여곳을 대상으로 비대면 설명회를 하는 등, 다음 주 전체 업권 대상 간담회를 진행할 예정으로 알려졌다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.