

한 달간 금융권 37곳서 47만 건 정보 유출
- 가

보안 취약점 점검·제도 개선키로
관련 업계 580여 곳 전수 조사도
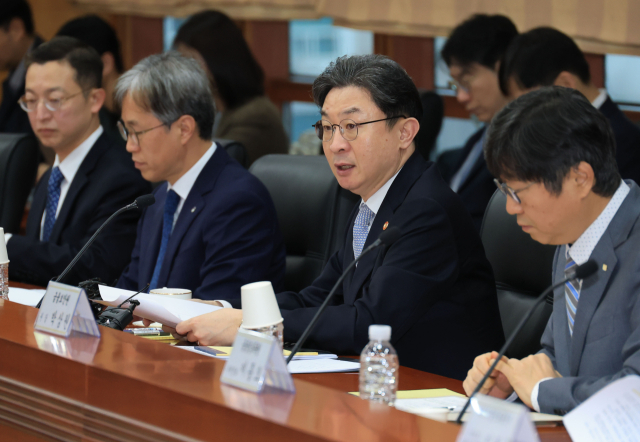 5일 ‘AI시대 보안체계 혁신을 위한 간담회’에서 발언하는 이억원 금융위원장. 연합뉴스
지난 한 달간 금융권을 통틀어 37개사에서 약 47만 3000건의 정보가 유출된 것으로 파악됐다. 자금 탈취 규모는 약 10억 원 수준이다.
금융위원회는 5일 이억원 위원장 주재로 금융감독원·금융보안원과 가상자산·전자금융·온라인투자연계금융업(온투업)을 포함한 전 금융권 협회장, 관계부처와 함께 인공지능(AI) 시대 보안체계 혁신을 위한 전 금융권 간담회를 하고 현황을 점검했다.
지난 9월 30일 첫 침해사고 확인 이후 지난 3일까지 총 37개사에서 40건의 침해 신고가 있었다. 은행 4개사, 금융투자 5개사, 보험 3개사, 저축은행 5개사, 상호금융 1개사, 여신 2개사, 온투업 4개사, 전자금융업 10개사, 가상자산 3개사 등이다. 지난달 14일 체크리스트 점검 완료 이후에는 주로 중소규모 증권·보험사, 전금업, 온투업, 가상자산업 등에서 신고가 이어졌다.
유출된 정보는 임직원 정보나 고객 성명, 주민등록번호, 계좌번호 등이며, 계좌 비밀번호 등 부정 결제 우려가 있는 정보 유출은 아직 확인되지 않았다고 금융위는 설명했다. 주로 소규모 가상자산거래소·전금업·온투업에서 관리 자금이 탈취됐다.
이에 따라 금융당국은 보안 취약점 점검과 제도 개선에 착수한다. 전통 금융업뿐만 아니라 전금업, 온투업과 전금법 적용 대상이 아닌 가상자산 업권까지 포함해 약 580여 개사를 전수 점검 대상에 포함한다.
금융권 공동 해킹 관제시스템도 고도화한다. 대형 금융사가 대응할 수 있도록 통합관제시스템을 고도화해 다음달 시범 운영한 뒤, 내년 1분기 전 금융권이 활용할 수 있도록 한다. 전금법이 적용되지 않는 가상자산업은 한국인터넷진흥원(KISA)뿐만 아니라 금감원·금보원에도 즉시 신고하도록 신고 대응 가이드라인도 이달 중 마련한다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.