

가상자산 거래소 해킹 잇따르자…금감원, 업계 보안책임자 소집
- 가

정보보호책임자 대응회의
빗썸, 고객 844명 정보 유출
고팍스, 입출금 전면 중단
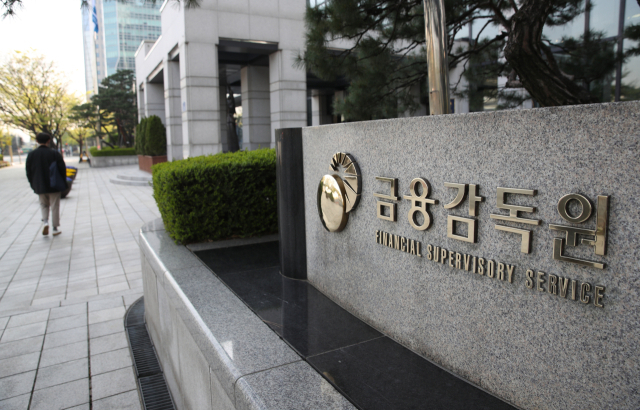 서울 여의도 금융감독원. 연합뉴스
국내 가상자산 거래소에서 개인정보 유출과 자산 탈취 사고가 잇따르자 금융감독원이 업계 정보보호 책임자들을 불러 대응책을 논의한다.
금감원은 오는 19일 가상자산업권 해킹 사고 대응회의를 열 예정인 것으로 8일 알려졌다.
참석 대상은 거래소와 커스터디(수탁) 업체를 포함한 국내 모든 가상자산사업자의 정보보호최고책임자(CISO)다. 회의에서는 각 사의 보안 관리 실태를 점검하고 해킹 예방과 사고 대응 방안을 논의할 것으로 알려졌다.
고팍스는 9월 초부터 일부 이용자 계정에 비정상적인 접근이 이어지면서 이용자 7명과 전·현직 임직원 2명의 개인정보가 새어 나갔다. 지난달에도 정보가 추가로 유출됐다.
고팍스는 이달 6일 해킹 협박 메일을 받은 뒤 모든 가상자산의 입·출금과 매매를 멈췄다. 현재는 보유 자산 전량을 인터넷과 분리된 ‘콜드월렛’으로 옮기고 있다.
빗썸에서는 지난달 말 사내 모바일 그룹웨어 ‘다우오피스’를 통해 임직원 715명과 고객 844명의 개인정보가 빠져나갔다. 고객 정보에는 성명과 휴대전화 번호, 주민등록번호, 신분증 사본까지 포함됐다.
빗썸은 한국인터넷진흥원(KISA), 금감원과 함께 사고 경위와 추가 피해 여부를 조사하고 있다. 해킹 통로가 된 다우오피스의 보안 업데이트도 진행 중이다.
코인마켓 거래소 프라뱅에서는 인터넷에 연결된 ‘핫월렛’에서 비정상 출금이 일어나 1억 원어치 자산이 탈취됐다. 이후 이용자 7명의 개인정보 유출도 추가로 드러났다. 해외에서는 바이낸스에서 대규모 자산이 해킹으로 빠져나갔다.
한편, 금융위원회는 지난 5일 가상자산사업자와 전자금융업자를 포함한 전 금융권을 대상으로 외부 접점과 보안 관리 내부통제 운영 실태를 전수 점검하겠다고 밝힌 바 있다.
당신을 위한 추천 기사
실시간 핫뉴스
당신을 위한 PICK
오늘의 추천 뉴스
[48789] 부산시 동구 중앙대로 365 (수정동) | 전화번호 : 051)461-4114 | 이메일 : webmaster@busan.com
등록번호 : 부산아00091 | 등록일자 : 2011년 5월24일 | 발행·편집 겸 인쇄인 : 손영신 | 청소년보호책임자 : 전대식
모든 콘텐츠를 커뮤니티, 카페, 블로그 등에서 무단 사용하는것은 저작권법에 저촉되며, 법적 제재를 받을 수 있습니다.
COPYRIGHT (C) 부산일보사 ALL RIGHTS RESERVED.