항만 민간 터미널 ‘‘사이버보안 사각지대’ 방치…민간자율 맡기고 손놓은 해수부


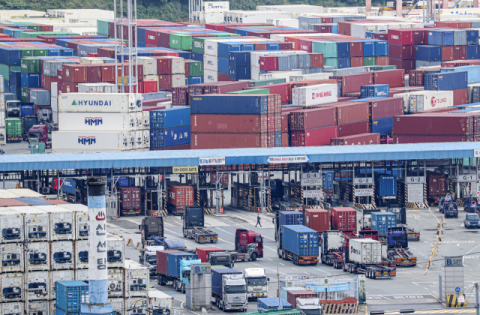
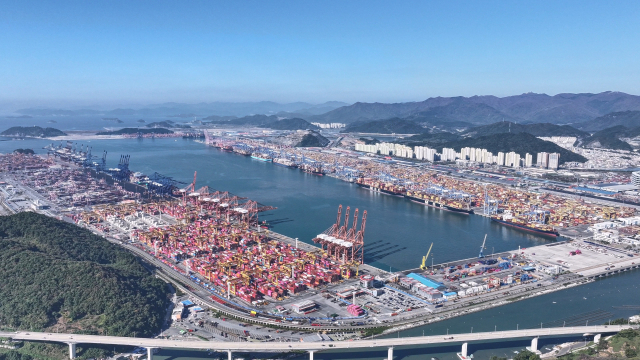 부산항 신항 전경(부산항 신항 4부두 상공에서 바라본 컷). 부산항만공사(BPA) 제공
국가물류망의 핵심시설인 항만이 ‘사이버보안 관리 사각지대’에 놓여 있음에도 국가 물류망을 책임지는 해양수산부가 항만 내 민간이 운영하는 터미널(화물 보관·하역·통관·반출입·행정업무 등이 복합적으로 이뤄지는 시스템적 공간) 사이버보안 관리·점검을 민간자율에만 맡기는 등 사실상 방치하고 있다는 지적이 제기됐다.
실제로 부산·인천 등 4개 항만공사(PA) 모두 민간 터미널에 대한 사이버보안 점검 권한이 없어 사이버보안 실태를 파악 조차 못하고 있는 실정이다. 해수부는 민간 터미널에 대한 사이버보안 점검기준을 마련하고도 25개월째 시행규칙에 반영하지 않는 등 소극행정으로 일관하고 있다.
국회 농림축산식품해양수산위원회 소속 더불어민주당 이재관 의원(충남 천안을)은 23일 해수부가 항만 사이버보안의 중요성을 인식하고도 관련 점검기준과 사고 보고체계를 제대로 마련하지 않아 국가 물류망의 핵심시설인 항만이 사이버보안 관리 사각지대에 놓여 있다며 대책 마련을 촉구했다.
항만 내 민간 터미널운영사는 TOS(터미널 운영시스템)를 통해 선석 배정과 화물 반출입, 하역작업 등을 관리하고 있다. 해당 시스템이 사이버공격으로 마비될 경우 항만 운영이 중단되고 국가 물류망 전반에 피해가 발생할 수 있다. 실제로 2023년 일본 나고야항에서는 랜섬웨어 공격으로 TOS가 마비되면서 모든 컨테이너터미널의 화물 반출입이 이틀 넘게 중단되는 사고가 발생했다.
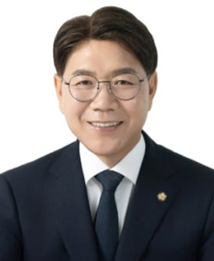 이재관 국회의원. 이재관 의원실 제공
해수부도 이러한 위험성을 인식해 2024년 9월 민간 터미널운영사가 자체적으로 사이버보안 수준을 점검할 수 있도록 가이드라인을 마련했다. 그러나 이후 25개월이 지나도록 이를 시행규칙에 반영하지 않아 TOS와 장비 제어시스템 등 주요 정보시스템의 보안관리 실태와 사이버사고 대응 및 복구체계 등을 점검할 구체적인 기준이 마련되지 않은 상태이다.
이재관 의원이 부산·인천·울산·여수광양 등 4개 항만공사(PA)로부터 이와 관련한 자료를 요청했지만, 4개 항만공사 모두 “민간 터미널의 사이버보안 실태를 직접 점검할 권한이 없다”는 이유로 답변 자료를 제출하지 못했다.
이 의원은 “항만은 첨단기술을 도입하며 스마트해지고 있는데, 정작 해수부의 사이버보안 관리는 제자리걸음”이라며 “가이드라인을 만들면서 필요성을 인식해놓고 민간 자율에만 맡겨두는 것은 주무부처가 관리 책임을 사실상 방치한 것”이라고 지적했다.
이어 “민간 터미널의 보안 실태조차 확인하지 못하는 상황에서 어떻게 국가 물류망의 안전을 책임지겠느냐”며 “이번 국정감사에서 해수부의 사이버보안 관리 실태를 따지고 항만공사가 민간 터미널의 보안 수준을 직접 점검할 수 있도록 실효성 있는 개선 방안 마련을 촉구하겠다”고 말했다.
관련기사
# 실시간핫뉴스
당신이 좋아할만한 콘텐츠
오늘의 추천 뉴스


가장 많이 본 뉴스